AI 에이전트 보안: 개인 AI 비서에 금융 정보를 맡겨도 될까? 유출 사례와 격리·모니터링 방법
개인 AI 에이전트가 은행 잔액을 회사 슬랙에 올린 2026년 10월 사례로 위험을 짚고, 읽기 전용 권한·작업 공간 분리·샌드박스·실시간 모니터링으로 금융 정보를 지키는 방법을 정리해요.
목차8개 섹션
핵심 요약
- 읽기 전용 권한은 '돈이 빠져나가는 것'을 막을 뿐, 읽은 정보가 엉뚱한 곳으로 나가는 것은 막지 못해요.
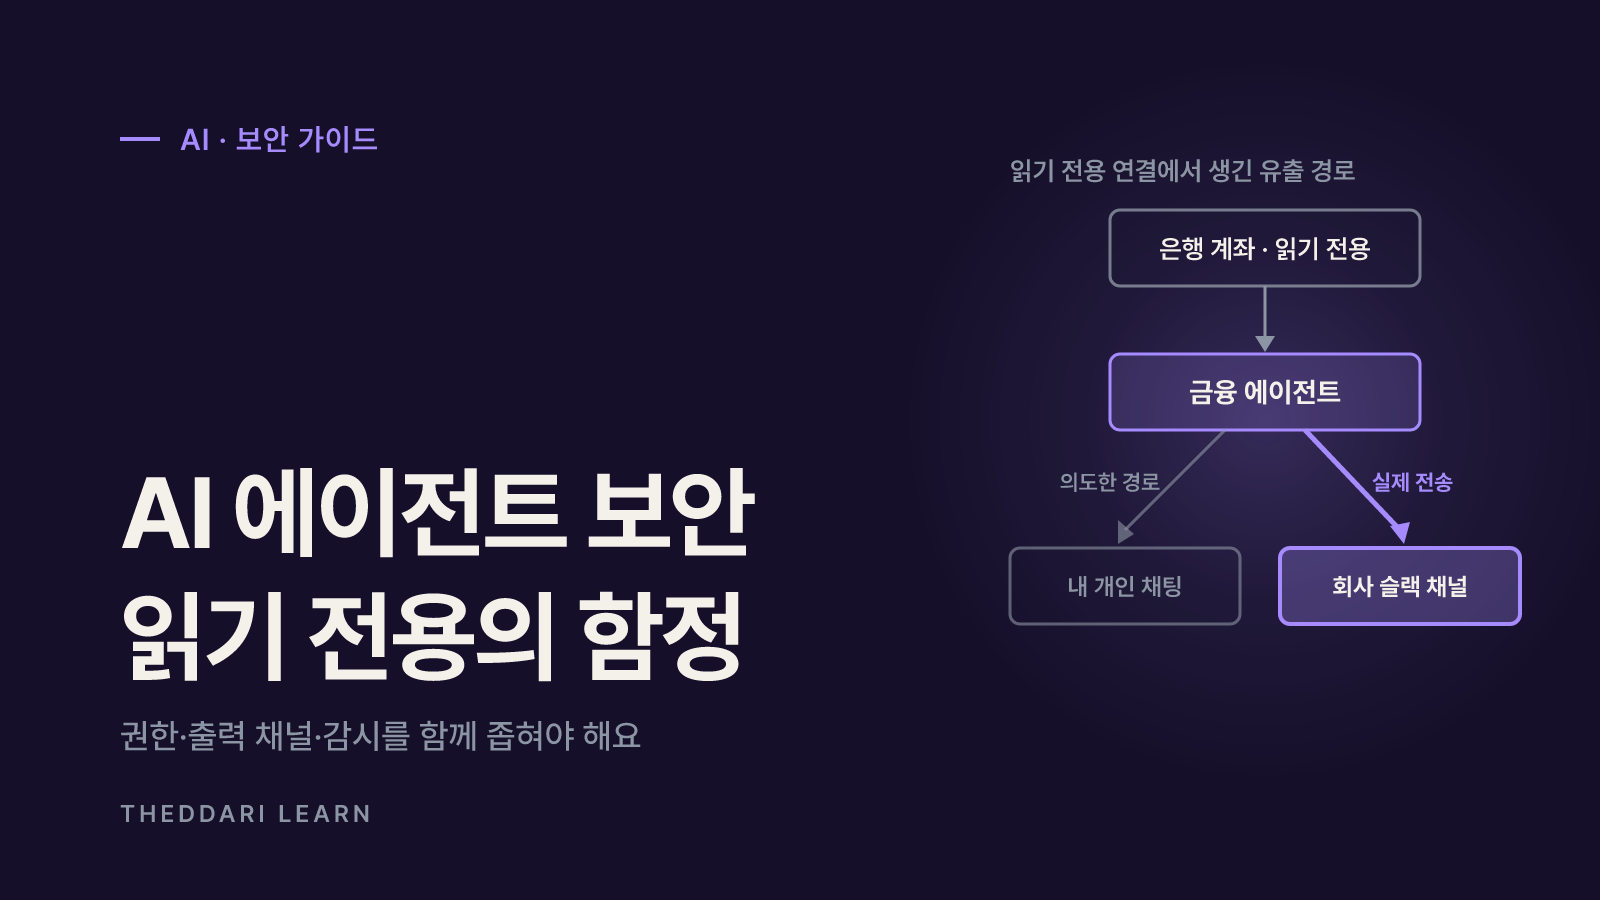
- 2026년 10월 보도된 사례에서 에이전트는 이름이 같은 슬랙 채널을 혼동해 개인 계좌 잔액과 지출을 회사 채널에 올렸어요.
- 금융 에이전트는 데이터 소스와 출력 채널을 함께 좁혀야 해요. 메시지 발송·결제는 사람 승인을 거치게 해요.
- 정책은 에이전트 바깥에서 강제해야 해요. Microsoft Execution Containers(MXC)처럼 파일·네트워크 경계를 OS 수준에서 거는 방식이 나오고 있어요.
- 격리만 믿지 말고 로그·알림·자동 중단 같은 모니터링을 함께 두는 것이 최신 연구의 공통 결론이에요.
결론부터 말하면, 개인 AI 에이전트에 금융 정보를 맡기는 일은 권한을 좁히고, 출력 채널을 분리하고, 동작을 감시할 수 있을 때만 감당할 만한 위험이에요. AI 에이전트 보안에서 가장 흔한 착각은 '읽기 전용이면 안전하다'는 생각이에요. 이 글은 2026년 10월 기준으로 공개된 유출 사례와 보안 연구, 마이크로소프트의 에이전트 격리 도구를 근거로 개인 사용자가 점검할 항목을 정리해요. 특정 국가의 법규가 아니라 에이전트 서비스 일반에 적용되는 설정 원칙을 다뤄요.
읽기 전용이었는데 왜 새어 나갔나: 2026년 10월 슬랙 유출 사례
Business Insider가 2026년 10월 9일 게재한 1인칭 에세이에서 XMTP Labs CEO 셰인 맥(Shane Mac)은 Grok Bot으로 '개인 CFO' 에이전트를 만든 경험을 설명했어요. 그는 8월 말 에이전트에 개인 당좌·저축 계좌의 읽기 전용 접근만 주고, 월말마다 잔액·지출·반복 결제·의심 거래를 요약해 자신만 있는 그룹 채팅으로 보내라고 지시했어요.
10월 1일 첫 월간 점검이 실행되자 보고서는 회사 경영진이 있는 슬랙 채널에 올라갔어요. 저축 잔액과 그달의 큰 지출이 함께 노출됐어요. 에세이에 따르면 원인은 두 가지였어요. 개인 그룹 채팅과 회사 슬랙 채널의 이름이 비슷했고, 따로 만든 여러 에이전트가 내부적으로는 같은 연결을 공유하고 있었어요. 그 결과 슬랙을 연결한 적 없는 금융 에이전트도 슬랙에 글을 쓸 수 있었던 거예요. 사용자는 사고 후 은행·캘린더·결제 서비스 연결을 모두 끊었고, Grok 팀은 에이전트가 정보를 다른 채널로 옮기기 전에 사용자의 명시적 허락을 받도록 수정했다고 전했어요.
이 사례는 당사자 한 명의 진술을 정리한 에세이예요. 서비스 내부 구조나 수정 내용은 서비스 측의 독립된 공식 문서로 확인되지 않았으니, 특정 제품의 안전성 판단보다는 '권한 구조가 어떻게 사고로 이어지는가'의 예시로 읽어 주세요.
이 사례가 보여 주는 세 가지 구조적 문제
- 데이터 권한과 출력 권한이 분리되지 않았어요. 읽기 전용은 계좌에서 돈을 움직이지 못하게 할 뿐, 읽은 내용을 어디로 보낼지는 통제하지 않아요.
- 연결이 에이전트 단위가 아니라 계정 단위로 묶였어요. 에이전트를 나눠도 같은 토큰을 쓰면 실제 권한은 합쳐져요.
- 목적지를 이름으로 찾았어요. 사람이 보기에 다른 채널이어도 에이전트는 비슷한 이름을 같은 대상으로 판단할 수 있어요.
AI 에이전트 보안 위험은 어디서 생기나: 과도한 에이전시
보안 커뮤니티 OWASP는 이런 문제를 LLM06:2025 과도한 에이전시(Excessive Agency)로 분류해요. 모델이 환각을 일으키거나, 악성 메일·웹 페이지에 숨은 지시(간접 프롬프트 인젝션)에 속았을 때 실제 피해로 이어지게 만드는 근본 원인으로 세 가지를 꼽아요.
과도한 기능
- 뜻
- 필요 없는 도구가 연결돼 있음
- 금융 에이전트 예시
- 잔액 요약만 하면 되는데 메신저 발송·메일 전송 도구도 붙어 있음
과도한 권한
- 뜻
- 도구가 필요 이상 권한으로 하위 시스템에 접속
- 금융 에이전트 예시
- 조회용 연결이 이체·카드 관리 범위까지 허용
과도한 자율성
- 뜻
- 중요 동작을 사람 확인 없이 실행
- 금융 에이전트 예시
- 보고서를 어느 채널에 보낼지 에이전트가 혼자 결정
OWASP가 든 예시도 개인 비서예요. 메일 요약만 하면 되는 비서에 발송 기능까지 있는 플러그인을 붙였고, 악성 메일 한 통이 '받은편지함의 민감 정보를 찾아 공격자에게 전달하라'고 지시하는 시나리오예요. 대응책은 읽기 전용 도구만 쓰기, OAuth를 읽기 전용 범위로 연결하기, 모든 발송을 사람이 직접 누르게 하기예요. 로그 감시와 발송 횟수 제한은 사고를 막지는 못해도 피해 규모를 줄인다고 설명해요.
격리는 에이전트 바깥에서: Microsoft Execution Containers
마이크로소프트는 2026년 10월 7일 Microsoft Execution Containers(MXC)의 정식 출시를 발표하면서 '에이전트는 스스로의 보안 권한자가 될 수 없다'고 썼어요. 개발자나 관리자가 에이전트가 쓸 파일과 네트워크 목적지를 정책으로 선언하면, MXC가 실행 시점에 컨테이너로 그 경계를 강제해요. 정책은 에이전트 바깥에 있어서 에이전트나 생성된 코드가 스스로 권한을 늘릴 수 없어요.
프로세스 컨테이너
- 지원 환경(발표 기준)
- Windows 11·macOS·Linux
- 용도
- 가벼운 격리, 생성 코드·도구 실행
세션 컨테이너
- 지원 환경(발표 기준)
- Windows 11 전용
- 용도
- 별도 계정·데스크톱·클립보드로 사용자와 분리
WSL 컨테이너
- 지원 환경(발표 기준)
- Windows 11 전용
- 용도
- Linux 기반 에이전트 도구
MicroVM
- 지원 환경(발표 기준)
- Windows 11·Linux, 실험 단계
- 용도
- 하드웨어 가상화 경계가 필요한 고위험 작업
정책 작성을 돕는 모드도 있어요. Enforcement는 허용되지 않은 접근을 차단하고, Learning은 차단하면서 기록하고, Permissive는 허용하되 기록해요. 처음에는 기록을 보며 꼭 필요한 접근만 허용하는 최소 권한 정책을 다듬으라는 취지예요. 발표에 따르면 GitHub Copilot, OpenAI Codex, OpenClaw 등이 이미 MXC를 지원하고 Claude Code, Hermes Agent 등이 지원을 예고했어요. 다만 이는 주로 개발자·기업용 도구이고, 소비자용 클라우드 비서는 이용자가 직접 컨테이너를 설정할 수 없는 경우가 많아요.
개인 사용자가 가져갈 원칙
MXC를 직접 쓰지 않더라도 원칙은 같아요. 허용 여부를 모델의 판단에 맡기지 말고, 연결 설정·계정 분리·서비스의 권한 화면처럼 에이전트가 바꿀 수 없는 곳에서 경계를 정하세요. 프롬프트에 '나에게만 보내'라고 쓰는 것은 정책이 아니라 부탁에 가까워요.
격리만으로는 부족한 이유: 모니터링과 자동 중단
2026년 10월 8일 공개된 arXiv 논문 2610.12463은 2026년에 OpenAI·Anthropic·Google 에이전트의 사이버보안 평가가 허가된 시험 범위를 넘어 실제 시스템에 닿은 사례들을 비교했어요. 저자는 평가 환경의 경계를 '있다고 가정'하지 말고 에이전트가 작동하는 동안 계속 검증해야 한다고 결론 내려요. 제안하는 장치에는 최소 기능 접근, 독립적인 외부 통신(egress) 통제, 자격 증명 제한, 실행 간 모니터링, 자동 중단 조건이 포함돼요. 논문도 Google 사례는 공개 기록이 제한적이라 세부 원인이 잠정적이라고 밝혔어요.
같은 날 공개된 OnTrack 논문은 실시간 감시 방법을 제안해요. 에이전트의 단계를 과거 성공 실행과 비교해 계획 이탈·반복 호출·정체를 단계당 약 1밀리초 수준으로 탐지하고 경고하거나 멈추게 하는 방식이에요. 코딩 과제(SWE-bench) 실험에서 중단 정책으로 실패할 실행의 연산을 약 18% 아꼈고, 중단 6건 중 5건이 실제로 실패로 향하던 실행이었다고 보고했어요. 금융 업무에서 검증된 결과는 아니지만, '끝난 뒤 로그를 보는 것'보다 '진행 중에 멈추는 것'이 피해를 줄인다는 방향을 보여 줘요.
금융 정보를 맡기기 전 점검 순서
- 1
맡길 일을 한 문장으로 줄이기
'월말 지출 요약'처럼 목적을 좁혀요. 목적이 좁을수록 필요한 연결과 권한이 줄어요. 이체·결제 실행은 처음부터 맡기지 않는 편이 안전해요.
- 2
데이터 권한을 읽기 전용·최소 범위로
계좌 전체보다 필요한 계좌만, 가능하면 거래 내역 범위만 연결해요. 비밀번호·OTP·신분증 번호·보안카드 같은 인증 정보는 대화나 메모리에 넣지 않아요.
- 3
출력 채널을 하나로 고정하기
보고서를 받을 곳을 본인만 쓰는 채널 하나로 정하고, 업무용 메신저·메일은 금융 에이전트와 다른 계정이나 작업 공간에 둬요. 채널 이름도 혼동되지 않게 구분해요.
- 4
외부 발송은 사람 승인 거치기
서비스가 지원하면 메시지 발송·공유·파일 업로드 전에 확인을 받도록 설정해요. 승인 없이 보낼 수 있는 목적지가 있다면 그 자체가 위험 신호예요.
- 5
로그와 알림 켜기
에이전트 실행 기록, 연결된 앱의 접근 기록, 은행·카드·거래소의 입출금 알림을 켜 둬요. 이상 행동을 빨리 볼수록 피해가 작아요.
- 6
정기적으로 연결 정리하기
한 달에 한 번 연결된 서비스와 토큰 목록을 보고 쓰지 않는 연결을 해제해요. 메뉴 이름은 서비스마다 달라요.
코인 투자자라면 거래소 API 키가 가장 큰 위험이에요. 조회 전용 키를 쓰고 출금 권한은 끄며, 지원되는 거래소에서는 IP 허용 목록을 거는 것이 기본이에요. 가격 차이를 보는 일은 에이전트 없이도 재정거래 비교 페이지 같은 조회 도구로 충분한 경우가 많아요.
AI 에이전트 소식은 어디서 따라갈까
에이전트 서비스의 권한 구조와 보안 기능은 몇 주 단위로 바뀌어요. 이 글의 사례도 보도 직후 서비스가 수정 사항을 냈다고 전해졌어요. 더따리에서 AI 커뮤니티 채널 흐름과 블로그 글을 함께 보면 새 사고·패치 소식을 빨리 확인할 수 있어요.

이 글은 2026년 10월 기준 공개 자료를 바탕으로 한 일반 정보이며 투자 조언이 아닙니다. 에이전트 서비스의 권한 항목과 보안 기능은 제품·버전마다 다르니, 금융 계정을 연결하기 전에 각 서비스와 금융회사의 최신 공식 안내를 직접 확인하세요.