은행 AI 에이전트 통제법: 권한·감사 로그·사람 승인 구조
미국 대형 은행이 외부 은행 AI 에이전트의 송금을 막고 조회만 허용한 이유, 권한 범위·감사 로그·사람 승인 구조와 미국·한국 규제 기준, 개인 고객이 확인할 약관 책임을 정리했어요.
목차7개 섹션
핵심 요약
- 2026년 10월 기준 JPMorgan·Citi·Bank of America·Wells Fargo·Morgan Stanley 등 미국 대형 은행은 외부 AI 에이전트가 고객 비밀번호로 로그인해 송금하는 것을 막고, 오픈뱅킹 사업자를 통한 읽기 전용 조회만 허용하는 쪽이에요.
- 통제의 뼈대는 네 가지예요: 권한을 조회와 실행으로 나누기, 에이전트 행동·프롬프트·모델 버전을 남기는 감사 로그, 돈이 나가는 단계의 사람 승인, 식별되지 않는 에이전트 차단이에요.
- 미국 은행감독기관의 2026년 4월 개정 모델 위험관리 지침은 생성형·에이전틱 AI를 적용 범위에서 뺐고, FINRA는 에이전트 접근 모니터링·사람 개입·행동 추적·가드레일을 고려 사항으로 제시했어요.
- 한국 금융위원회는 2026년 6월 22일 시행된 금융분야 인공지능 가이드라인에서 최종 의사결정과 책임을 임직원이 지는 보조수단성 원칙을 두고, AI 에이전트의 책임·권한 규율은 추가 검토하겠다고 밝혔어요.
- 개인 고객이 외부 에이전트에 로그인 정보를 넘기면 일부 은행 약관상 에이전트의 거래가 본인 거래로 간주될 수 있어요.
은행 AI 에이전트 통제의 핵심은 에이전트가 볼 수 있는 것과 할 수 있는 것을 나누는 일이에요. 2026년 10월 기준 미국 대형 은행들은 외부 AI 에이전트가 고객 비밀번호로 로그인해 송금·결제하는 것을 막고, 승인된 연결 사업자를 통한 읽기 전용 조회만 허용하는 쪽으로 움직였어요. 내부 업무용 에이전트에는 권한 범위 제한, 행동을 남기는 감사 로그, 돈이 움직이는 단계의 사람 승인을 겹겹이 두는 구조가 기본이에요. 이 글은 2026년 11월 2일까지 확인한 보도와 미국·한국 감독기관 원문을 바탕으로 정리했어요.
은행 AI 에이전트 차단, 2026년 10월에 무슨 일이 있었나
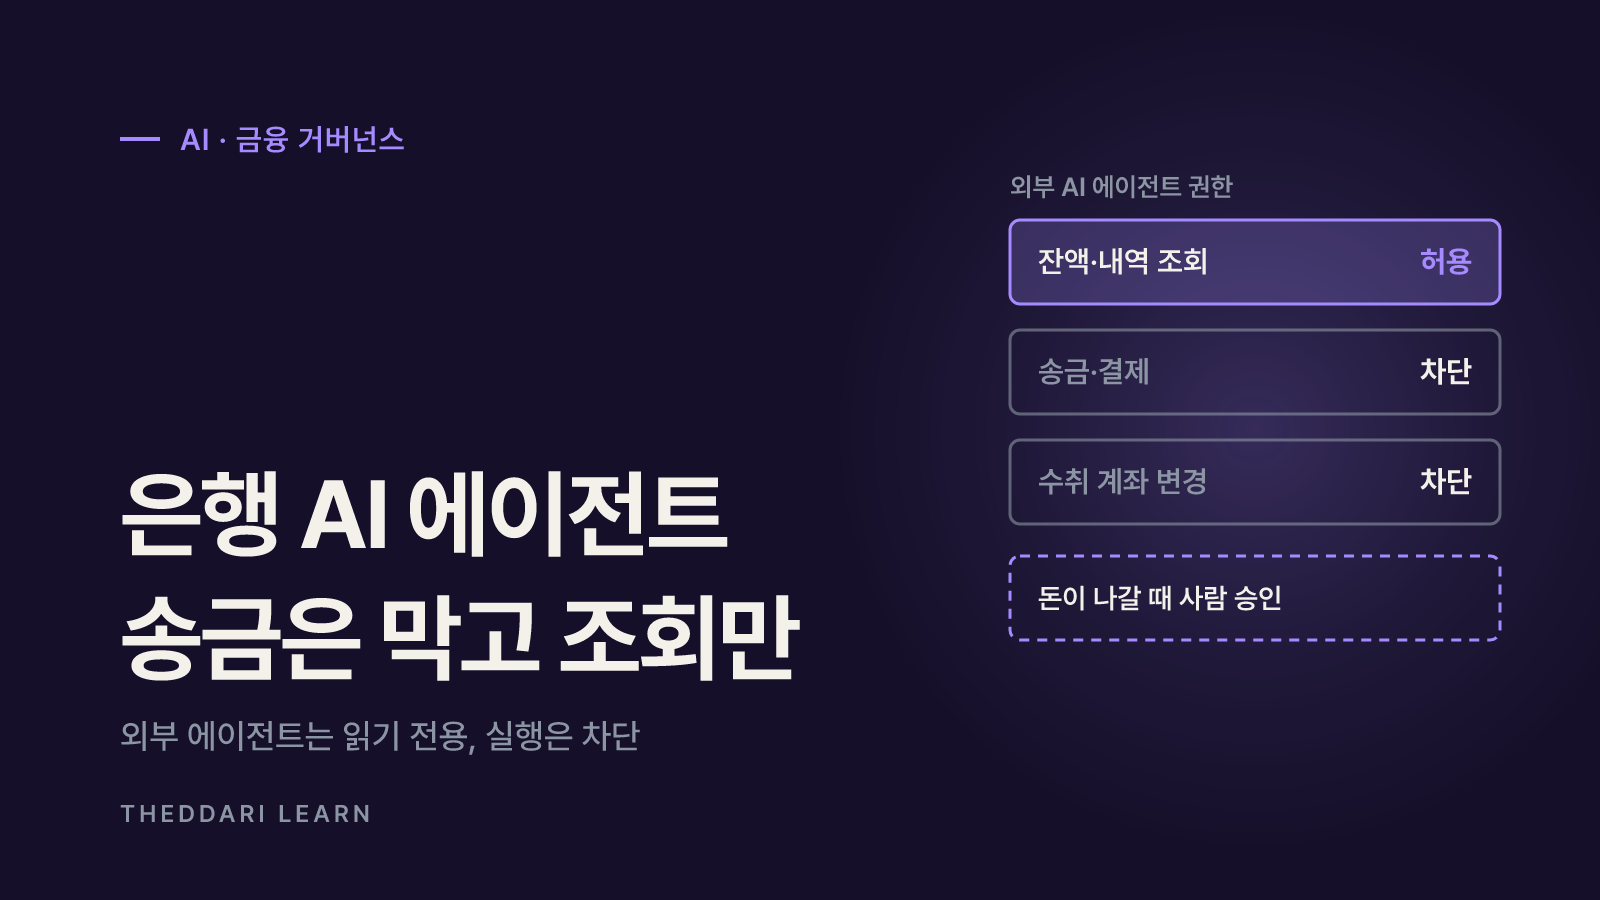
출발점은 메타의 Muse, OpenAI의 Dots 같은 개인용 AI 에이전트가 대중화되면서 고객이 에이전트에게 은행 로그인 정보를 넘기기 시작한 일이에요. CNBC 보도에 따르면 JPMorgan Chase CEO 제이미 다이먼은 10월 13일 3분기 실적 발표에서 외부 에이전트가 회사 안으로 들어오도록 허용하지 않겠다고 말했어요. 은행 대변인은 제3자가 고객 은행 인증정보로 대신 로그인하는 방식을 허용하지 않는다고 확인했고, 오픈뱅킹 사업자를 통한 고객 승인 데이터 공유는 지원한다고 덧붙였어요. 결과적으로 에이전트는 잔액 같은 정보를 읽기 전용으로 볼 수 있지만 송금이나 공과금 납부는 할 수 없어요.
American Banker는 10월 27일 JPMorgan, Citi, Bank of America, Wells Fargo, Morgan Stanley 다섯 곳이 외부 AI 에이전트의 고객 계좌 접근을 막고 있다고 전했어요. 같은 기사에는 한 대형 은행이 평범해 보이던 에이전트를 지켜보다가 비밀번호 재설정, 송금 허용 계좌 변경, 10만 달러 이체까지 이어지는 행동을 확인한 일화가 실렸어요. 은행명은 공개되지 않았어요. PYMNTS는 Bank of America CEO 브라이언 모이니핸이 계좌에서 돈이 나갈 때는 사람이 승인 과정에 남아야 한다고 말했고, Charles Schwab은 승인되지 않은 에이전트를 매주 두 자릿수 횟수로 차단하고 있다고 보도했어요.
은행이 AI 에이전트를 통제하는 네 가지 장치
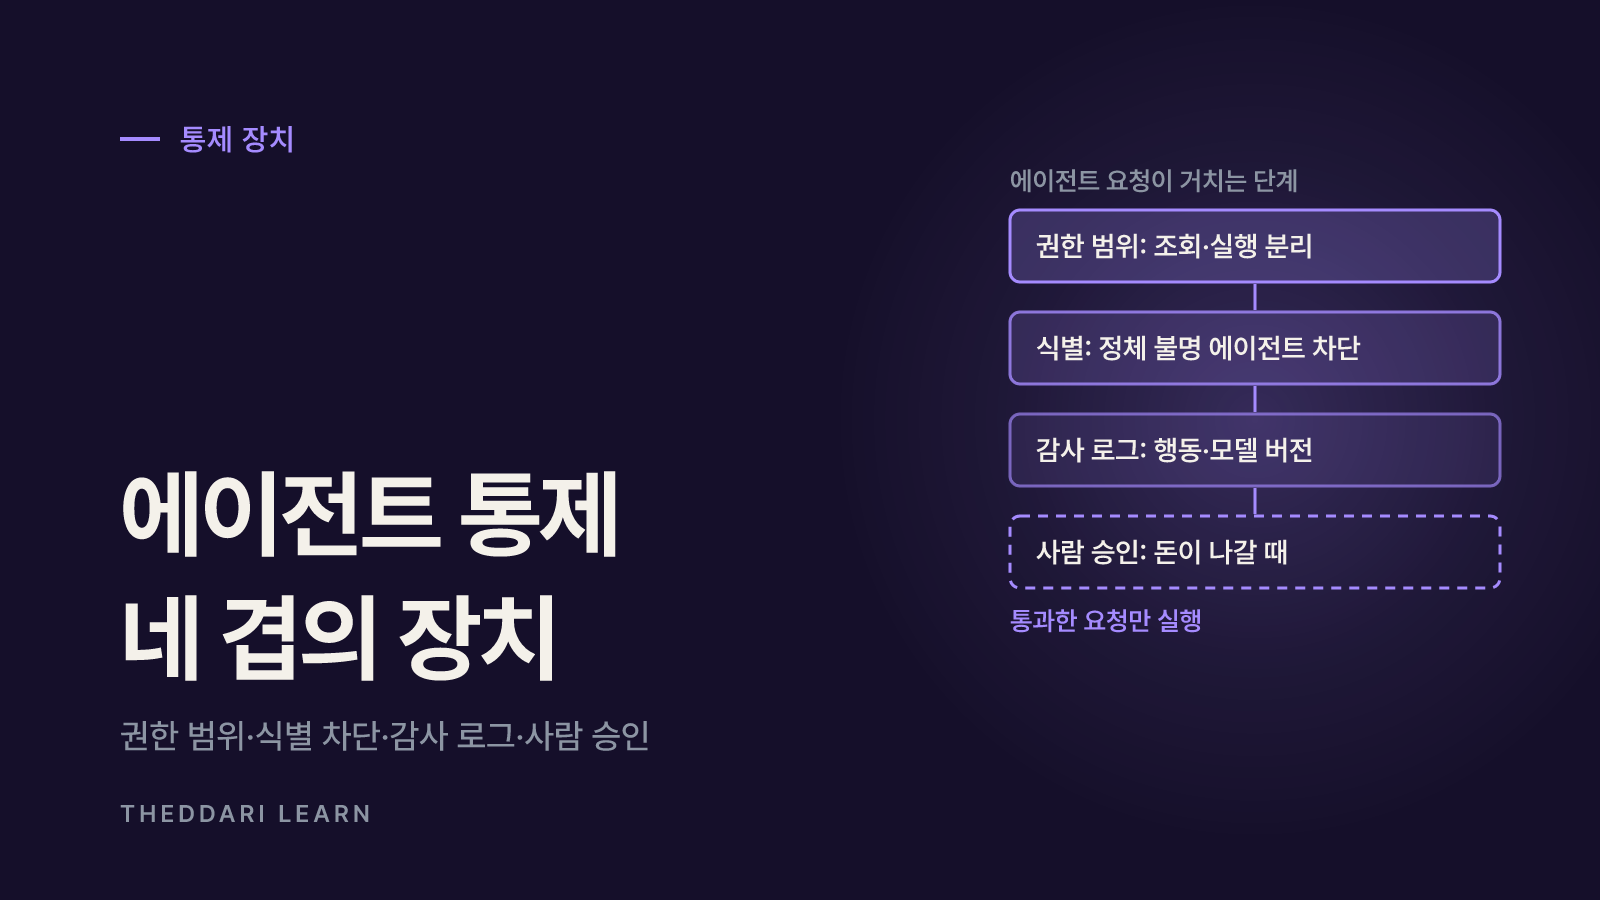
은행마다 세부 방식은 공개하지 않지만, 보도와 감독기관 문서에 반복해서 나오는 통제 장치는 네 가지로 묶을 수 있어요. M&T Bank의 AI 위험 책임자는 American Banker에 무엇이 환경에 접근하는지, 어떤 권한을 갖는지, 어떤 행동을 할 수 있는지를 먼저 알아야 한다고 말했어요. 아래 표는 이 질문을 장치별로 나눈 정리예요.
권한 범위
- 무엇을 통제하나
- 에이전트가 읽기만 할지, 실행까지 할지
- 은행에서 보이는 형태
- 외부 에이전트는 읽기 전용 조회만, 송금·결제·수취 계좌 변경은 차단
감사 로그
- 무엇을 통제하나
- 누가 언제 무엇을 했는지 사후 추적
- 은행에서 보이는 형태
- 프롬프트·출력 보관, 모델 버전 기록, 에이전트 행동·결정 추적
사람 승인
- 무엇을 통제하나
- 되돌리기 어려운 행동의 최종 결정
- 은행에서 보이는 형태
- 돈이 계좌 밖으로 나가는 단계에 사람 승인 유지
식별·차단
- 무엇을 통제하나
- 정체를 알 수 없는 에이전트의 접근
- 은행에서 보이는 형태
- 자신을 밝힌 에이전트 차단, 이상 행동 모니터링
권한은 조회와 실행을 나누는 데서 시작해요
가장 큰 차이는 읽기 권한과 쓰기 권한이에요. 잔액을 읽는 에이전트가 틀리면 잘못된 요약이 나오지만, 송금 권한을 가진 에이전트가 틀리면 돈이 사라져요. FINRA가 2026년 연례 감독 보고서에서 꼽은 에이전트 위험에도 사용자가 의도한 범위와 권한을 넘어 행동하는 문제가 들어 있어요. 그래서 은행은 같은 에이전트라도 조회, 이체, 수취 계좌 변경을 별도 권한으로 쪼개고 가장 위험한 권한부터 막는 방식을 써요.
감사 로그는 다단계 추론을 설명하기 위해 필요해요
FINRA는 복잡한 다단계 추론 때문에 에이전트의 결과를 추적하거나 설명하기 어려워 감사가 복잡해진다고 지적했어요. 대응으로 프롬프트와 출력 로그 보관, 어떤 모델 버전을 언제 썼는지 기록, 에이전트 행동과 결정 추적을 고려하라고 했어요. 로그가 있어야 사고가 났을 때 에이전트의 판단인지, 사용자 지시인지, 외부 공격인지를 가를 수 있어요.
사람 승인은 되돌리기 어려운 단계에 둬요
모든 단계에 사람을 넣으면 에이전트를 쓰는 의미가 줄어들어요. 그래서 은행 경영진이 공개적으로 말하는 기준은 돈이 계좌 밖으로 나가는 순간이에요. PNC CEO 윌리엄 뎀책도 에이전트 거래가 가능해지려면 안전한 연결, 인증, 사람 개입이 함께 필요하다고 말했어요.
규제 기준은 어디까지 왔나: 미국과 한국 비교
눈여겨볼 점은 미국 은행감독기관의 공식 모델 위험관리 지침이 아직 에이전틱 AI를 직접 다루지 않는다는 사실이에요. OCC·연준·FDIC가 2026년 4월 17일 낸 개정 모델 위험관리 지침(OCC Bulletin 2026-13)은 2011년 SR 11-7을 대체했지만, 생성형 AI와 에이전틱 AI는 새롭고 빠르게 변한다는 이유로 적용 범위에서 뺐어요. 이 지침은 총자산 300억 달러 초과 은행에 가장 관련이 크고, 강제 기준이 아니라고 밝혔어요. 감독기관은 생성형·에이전틱 AI 사용을 다루는 정보요청서를 곧 내겠다고 했어요.
대표 문서
- 미국
- OCC·연준·FDIC 개정 모델 위험관리 지침(2026년 4월), FINRA 2026 연례 감독 보고서
- 한국
- 금융위원회 금융분야 인공지능 가이드라인(2026년 6월 22일 시행)
에이전트 위치
- 미국
- 모델 위험 지침은 에이전틱 AI 제외, FINRA는 에이전트 위험을 별도 정리
- 한국
- 가이드라인 개정 배경에 AI 에이전트 등장 반영, 책임·권한 규율은 추가 검토
사람 역할
- 미국
- FINRA가 사람 개입 감독 지점 설정을 고려 사항으로 제시
- 한국
- 보조수단성 원칙: 최종 의사결정과 책임은 임직원이 수행
구속력
- 미국
- 지침은 강제 기준 아님, 기존 법규 위반은 별도 조치 대상
- 한국
- 자율규제, 단 AI기본법상 고영향 AI 등은 별도 법적 의무
한국은 금융위원회 2026년 6월 18일 보도자료에서 거버넌스, 합법성, 보조수단성, 신뢰성, 금융안정성, 신의성실, 보안성의 7대 원칙을 담은 가이드라인 개정안을 발표했어요. 보조수단성 원칙은 현 단계에서 AI를 업무의 보조수단으로 보고 최종 의사결정과 책임을 임직원이 지도록 해요. 거버넌스 원칙을 구체화한 금융감독원의 금융분야 AI 위험관리프레임워크와 금융보안원의 보안 안내서도 함께 배포됐어요. 금융위는 AI 에이전트가 상품 추천, 가입, 결제까지 맡게 될 것에 대비해 업종 분류부터 AI의 책임과 권한까지 규율체계를 검토하겠다고 밝혔어요.

개인 고객이 확인할 점: 조회 연결과 로그인 공유는 다르다
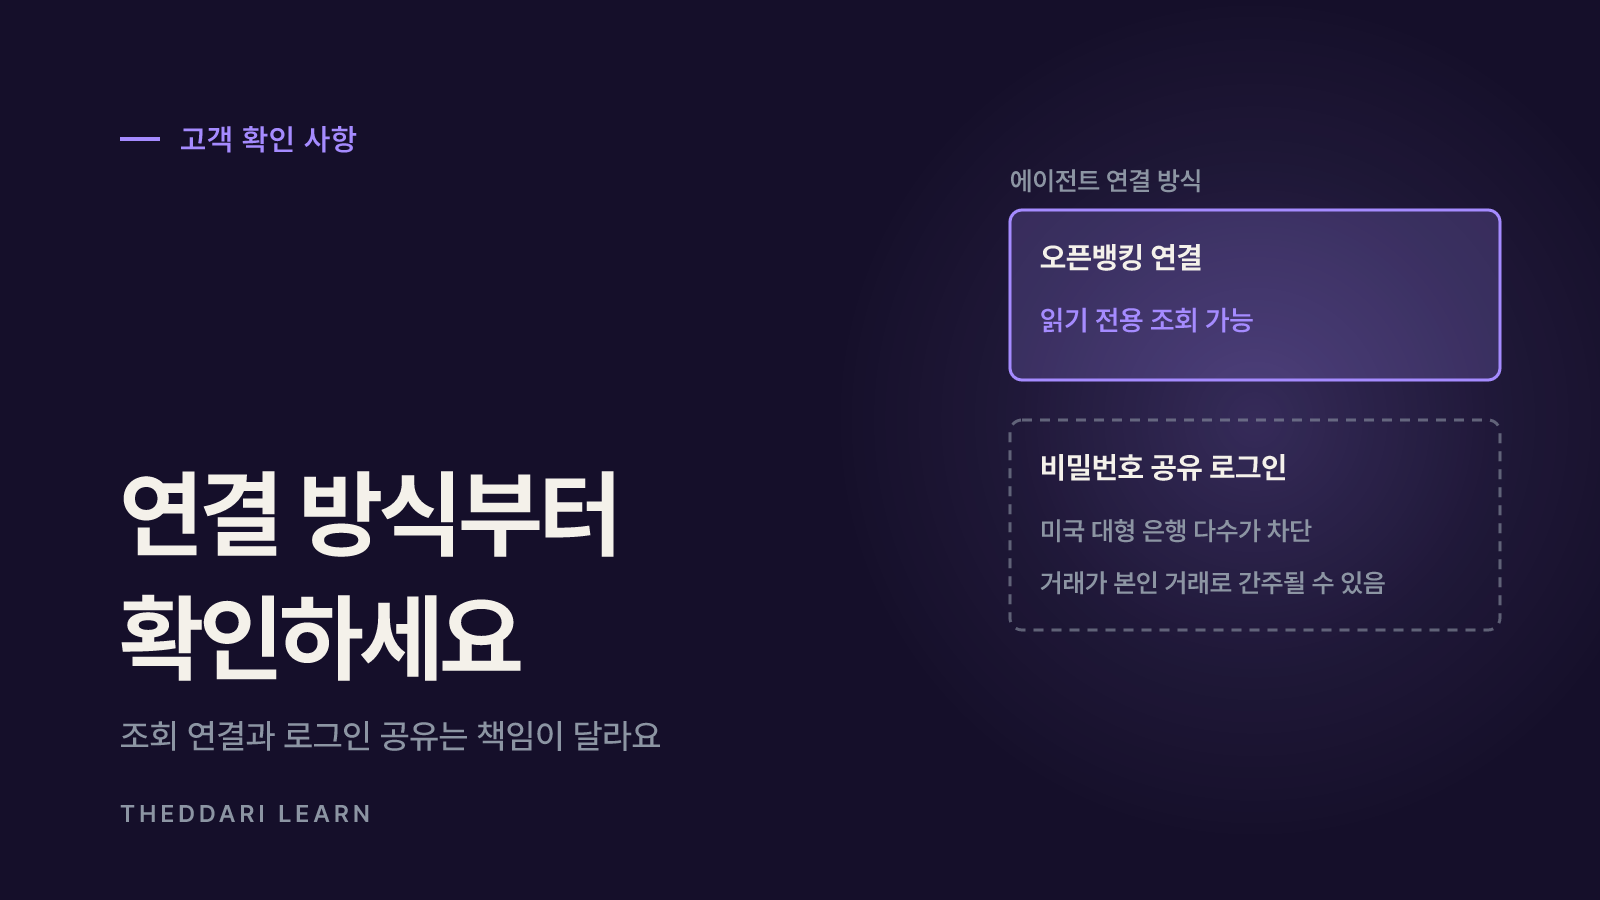
은행의 통제는 결국 고객의 책임 범위와 연결돼요. 다이먼은 외부 에이전트를 쓰는 고객이 위험과 책임 이전을 이해해야 한다고 말했어요. American Banker가 인용한 Wells Fargo 약관은 고객이 에이전트에 로그인 정보를 주면 에이전트가 시작한 거래를 고객이 직접 승인한 것으로 보고, 은행이 그 권한 범위를 조사할 의무가 없다고 적고 있어요. 아래는 미국 은행 사례를 바탕으로 한 확인 순서이며, 한국 은행을 쓴다면 각 사 약관과 고객센터 안내를 따로 확인해야 해요.
- 1
연결 방식부터 구분하기
에이전트가 은행이 승인한 오픈뱅킹 연결로 읽기만 하는지, 내 아이디·비밀번호를 받아 직접 로그인하는지 확인해요. 후자는 미국 대형 은행 다수가 막고 있는 방식이에요.
- 2
약관의 에이전트 조항 읽기
은행 온라인 이용 약관에 AI 에이전트나 제3자 로그인 조항이 새로 생겼는지 봐요. 에이전트 거래를 본인 거래로 간주하는 문구가 있으면 사고 때 구제가 어려울 수 있어요.
- 3
실행 권한은 최소로 주기
에이전트에 잔액 확인만 맡기고 송금·결제·수취 계좌 변경 권한은 주지 않는 편이 위험을 줄여요. 결제 기능이 필요하면 한도가 정해진 별도 수단을 쓰는 방식을 고려해요.
- 4
알림과 기록 남기기
로그인, 비밀번호 재설정, 수취 계좌 등록 알림을 켜 두면 에이전트나 공격자의 이상 행동을 빨리 알아챌 수 있어요.
은행 실적 발표에서 경영진이 에이전트 정책을 직접 밝히는 경우가 많아요. 이번에도 JPMorgan과 PNC의 입장은 3분기 실적 발표에서 나왔어요. 주요 은행의 실적 발표 일정을 미리 확인해 두면 정책 변화를 원문으로 빠르게 따라갈 수 있어요.
아직 풀리지 않은 쟁점: 신원 확인과 책임 소재
차단이 완전한 해법은 아니에요. American Banker에 따르면 은행이 막는 것은 스스로 정체를 밝힌 에이전트이고, 크로미엄 기반 브라우저로 사람처럼 타이핑과 클릭을 흉내 내는 에이전트는 여전히 들어올 수 있어요. 기기 식별, 행동 생체정보, 거래 패턴 분석처럼 사람을 전제로 만든 사기 탐지 수단도 에이전트 앞에서는 약해진다는 지적이 나왔어요. 미국은행협회가 성인 4,000명 이상을 조사한 결과 77%가 AI 에이전트에 송금·결제 권한을 주는 데 우려를 나타냈다는 내용도 같은 기사에 실렸어요.
업계에서는 에이전트 신원과 고객 승인 범위를 증명하는 표준을 논의하고 있어요. 같은 기사에 따르면 메타와 Sierra가 에이전트 식별과 고객 권한 위임을 위한 Poppy 프로토콜을 내놓았고 Bank of America와 Wells Fargo가 설계 파트너로 참여해요. Lead Bank는 에이전트 거래 사고의 책임 분담 틀을 제안했어요. 다만 2026년 11월 초 기준으로 에이전트를 어떻게 검증하고 고객이 무엇을 승인했는지 어떻게 증명하며 사고 때 누가 책임지는지에 대한 합의된 기준은 없어요. 과거 화면 스크래핑 시절처럼 은행과 기술 기업이 API·인증·책임 계약을 맺으면 차단이 풀릴 수 있다는 전망도 있지만 일정은 정해지지 않았어요.
정리하면, 은행은 외부 AI 에이전트에 조회는 열고 실행은 막는 권한 분리로 대응하고, 내부 에이전트에는 감사 로그와 사람 승인을 겹쳐 두고 있어요. 미국의 공식 모델 위험 지침은 아직 에이전틱 AI를 범위 밖에 두고, 한국은 임직원 최종 책임 원칙 위에 에이전트 규율을 새로 검토하는 단계예요. 개인은 연결 방식과 약관의 책임 조항부터 확인하는 것이 출발점이에요.