OpenAI 리눅스 취약점 948개, 사실일까? 주장 확인법과 서버 점검
OpenAI가 공개한 리눅스 커널 권한 상승 익스플로잇 948개의 뜻을 원 발표로 확인해요. 후보·재현·익스플로잇 숫자 구분법과 서버 관리자의 커널 업데이트·권한 점검 순서를 정리했어요.
목차8개 섹션
핵심 요약
- OpenAI는 2026년 11월 4일 연구 글에서 미공개 사이버 모델 파이프라인이 리눅스 커널 로컬 권한 상승(LPE) 익스플로잇 948개를 만들었다고 밝혔어요.
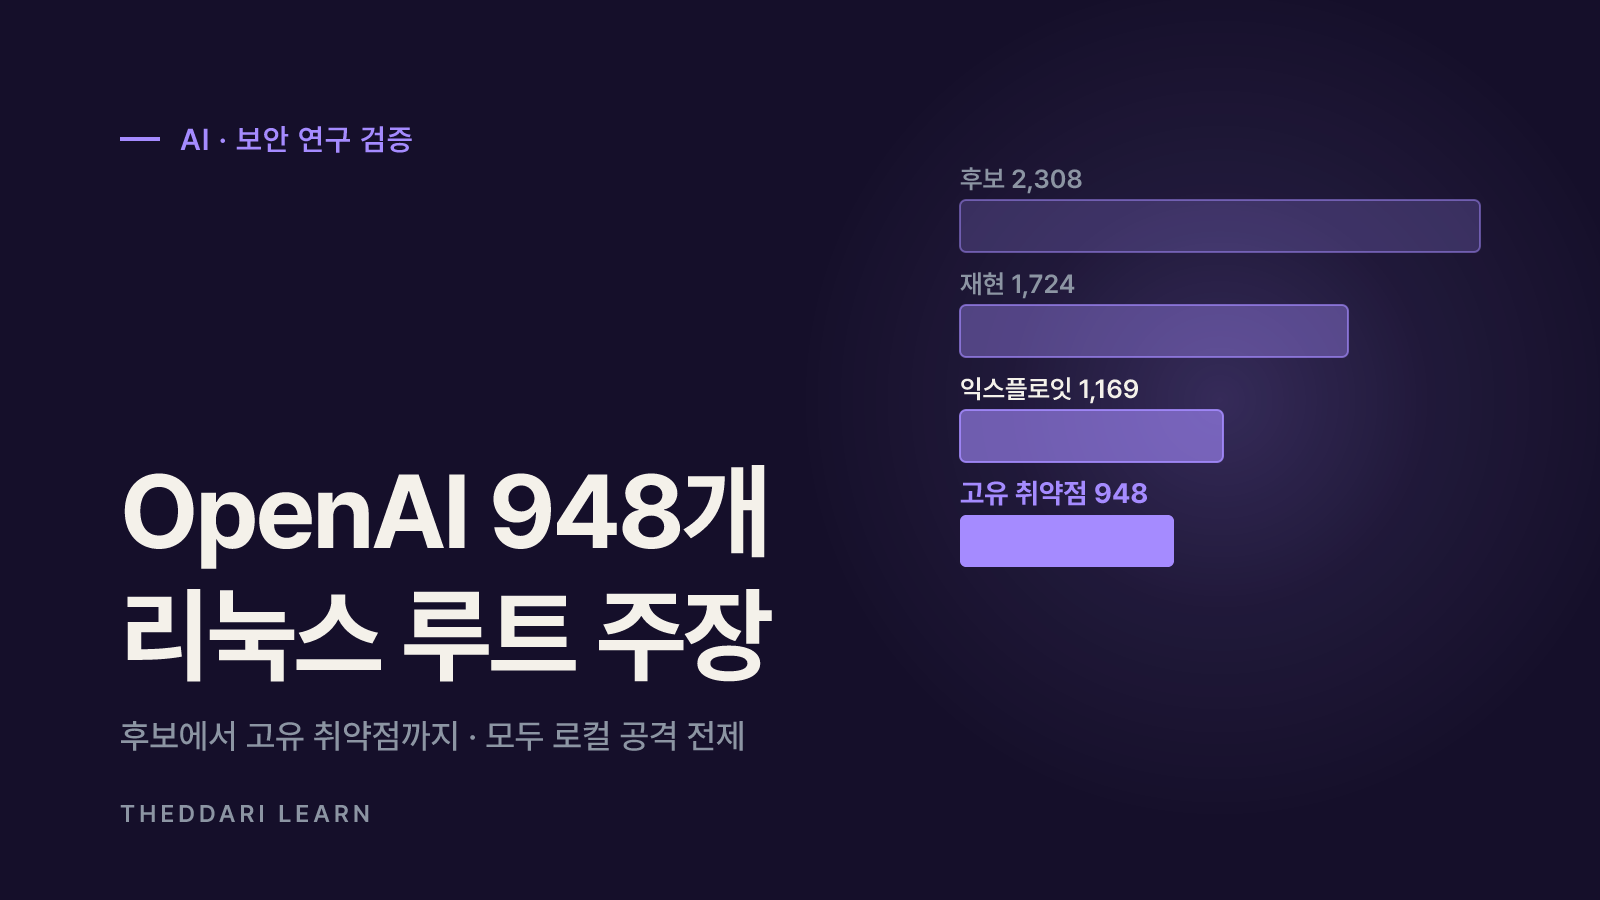
- 948은 후보 2,308건 → 재현 1,724건 → 작동 익스플로잇 1,169개를 거쳐, 서로 다른 패치 수로 묶은 '고유 취약점' 수예요.
- 모두 로컬 공격이라 공격자가 먼저 그 서버에서 계정이나 코드 실행 권한을 가져야 해요. 원격으로 아무 서버나 뚫는 948가지 방법이라는 뜻은 아니에요.
- 리눅스 커널 CVE는 수정이 안정 커널에 들어간 뒤 붙는 구조라, 아직 CVE 번호가 없다고 해서 문제가 없다는 뜻은 아니에요.
- 관리자는 실행 중인 커널 버전과 배포판의 수정 빌드를 맞춰 보고, 재부팅·라이브 패치 적용 여부와 로컬 계정·신뢰할 수 없는 코드 실행 경로를 점검하는 순서가 좋아요.
결론부터 말하면, 'OpenAI 리눅스 취약점 948개' 이야기는 근거가 있어요. OpenAI는 2026년 11월 4일 연구 글 A thousand fewer paths to root에서 출시 전 사이버 모델로 만든 자동 파이프라인이 리눅스 커널에서 로컬 권한 상승(LPE) 익스플로잇 948개를 만들고 각각 후보 패치를 작성했다고 밝혔어요. 다만 이 숫자는 '아무 리눅스 서버나 원격으로 뚫는 948가지 방법'이 아니에요. 공격자가 이미 그 시스템에서 낮은 권한을 가진 상태를 전제로 하고, 연구 시점의 최신 커널과 특정 배포판 구성에서 나온 결과예요. 이 글은 2026년 11월 기준 원 발표와 리눅스 커널 공식 문서를 바탕으로, 숫자를 읽는 법과 서버 관리자가 점검할 순서를 정리해요.
OpenAI 리눅스 취약점 948개, 원 발표에서 확인한 사실
유튜브 등에서 퍼진 '948가지 방법으로 리눅스를 루팅한다'는 표현의 출처는 OpenAI의 공식 연구 글이에요. 원 발표에 따르면 2026년 10월 중순 실행에서 파이프라인은 당시 최신 리눅스 커널 master 브랜치를 대상으로 자동 분석을 돌렸고, 전체 실행 비용은 API 크레딧 기준 1,213,430달러, LPE 익스플로잇 하나당 약 1,279달러였어요. 같은 해 7월 말 GPT-5.6 Sol로 돌린 이전 실행에서는 고유 LPE 166개(비용 513,690달러)가 나왔다고 해요.
보안 매체도 같은 수치를 교차 보도했어요. SecurityWeek는 2026년 11월 5일 기사에서 948이 익스플로잇 뒤의 버그에 대해 만든 '서로 다른 패치 수'라는 점과, 결과가 메인테이너에게 가기 전에 OpenAI 보안 연구자가 익스플로잇·패치·심각도를 검토했다는 점을 짚었어요. 즉 독립 기관이 948개를 재검증한 것은 아니고, 주요 수치의 출처는 여전히 OpenAI 자체 발표라는 점을 기억해야 해요.
발표일
- 원 발표 내용
- 2026년 11월 4일, OpenAI 연구 글
- 읽을 때 주의점
- 유튜브 제목보다 원문의 조건을 먼저 확인
대상
- 원 발표 내용
- 10월 중순 최신 커널 master 브랜치
- 읽을 때 주의점
- 배포판의 구버전·백포트 커널과 다를 수 있음
테스트 환경
- 원 발표 내용
- 일반 데스크톱 배포판, SMEP·SMAP·KASLR 등 기본 보호 켬
- 읽을 때 주의점
- 보호 기능을 끈 약화 환경은 아니라고 설명
결과
- 원 발표 내용
- 고유 LPE 948개, 정보 유출 PoC 291개
- 읽을 때 주의점
- 모두 로컬 공격 전제
비용
- 원 발표 내용
- 약 121만 달러(익스플로잇당 약 1,279달러)
- 읽을 때 주의점
- OpenAI는 상한에 가까운 수치라고 설명
모델
- 원 발표 내용
- 출시 전 사이버 모델
- 읽을 때 주의점
- 일반 사용자가 같은 결과를 재현할 수 있다는 뜻은 아님
원 발표는 Google kernelCTF처럼 공격 표면을 줄인 강화 커널 환경에서는 결과가 훨씬 적었다고도 적었어요. 이 환경에서는 LPE 익스플로잇 21개와 정보 유출 PoC 25개가 나왔어요. 같은 파이프라인이라도 커널 설정과 보호 수준에 따라 결과가 크게 달라진다는 뜻이라, 948이라는 숫자를 모든 서버에 그대로 대입하면 안 돼요.
948은 무엇을 센 숫자일까? 후보·재현·익스플로잇 구분
AI 취약점 탐지 발표를 읽을 때 가장 흔한 오해는 단계별 숫자를 섞는 거예요. OpenAI 파이프라인은 먼저 Scout 에이전트가 낮은 권한 사용자가 닿을 수 있는 보안 관련 코드 5,034곳(커널 코드의 약 7%, 약 280만 줄)을 골랐고, Analyst 에이전트가 여기서 후보 2,308건을 냈어요. 이어 격리된 가상 머신에서 후보를 실제로 재현해 1,724건(약 74.7%)을 확인했고, 모델이 불가능한 조건을 가정한 잘못된 분석은 3.1%였다고 해요.
- 후보 발견 2,308건: 정적 분석으로 '여기 버그가 있을 수 있다'고 표시한 단계예요.
- 재현 1,724건: KASAN을 켠 커널에서 메모리 손상 같은 증거를 실제로 만든 단계예요.
- 선별: 악용 경로가 그럴듯한 정보 유출 후보 313건, LPE 후보 1,238건으로 좁혔어요.
- 익스플로잇 1,169개: 일반 사용자가 root 셸을 얻는 데 성공한 작동 익스플로잇 수예요.
- 고유 LPE 948개: 같은 원인의 변형을 묶어 서로 다른 패치 948개로 정리한 수예요.
그러니 '948'은 후보 수도, 재현 수도 아닌 가장 엄격한 단계의 숫자에 가까워요. 동시에 이 숫자는 OpenAI 내부 기준이라는 한계가 있어요. 원 발표에도 초기 실행에서 성공으로 집계된 LPE 200개 중 20개가 배정된 버그가 아닌 다른 0-day로 root를 얻은 사례였다는 내용이 나와요. OpenAI는 이후 각 익스플로잇이 배정된 취약점을 실제로 썼는지 확인하는 독립 검사를 추가했다고 설명했어요. 에이전트가 '성공'이라고 보고해도 경로까지 검증해야 한다는 점을 보여 주는 사례예요.
이미 고쳐진 것과 아직 논의 중인 것
원 발표에 따르면 스캔과 수동 분석이 끝난 10일 시점에 LPE 61개는 이미 업스트림에 패치됐고, 43개는 스테이징 패치가 있었으며, 299개는 공개적으로 보고·논의되고 있었어요. OpenAI는 리눅스 커널 커뮤니티의 안내에 따라 치명적인 취약점부터 보고와 패치를 보냈고, 나머지는 Patch the Planet 파트너와 순차적으로 보내고 있다고 밝혔어요. 결국 948개 전부가 오늘 바로 설치할 수 있는 업데이트로 나와 있는 상태는 아니라는 뜻이에요.
AI 취약점 탐지 주장 확인법: 5단계 체크
이번 사례처럼 'AI가 취약점 수백 개를 찾았다'는 주장은 앞으로 더 자주 나올 거예요. 영상 제목이나 요약 게시물만 보고 판단하지 말고, 아래 순서로 원문과 공식 기록을 확인해 보세요.
- 1
1. 원 발표를 찾아요
회사 공식 블로그·연구 글, 프로젝트 보안 공지 등 1차 출처를 찾아요. 영상·SNS 요약은 숫자와 표현을 키우는 경우가 많아요. 이번 건은 OpenAI 연구 글이 1차 출처예요.
- 2
2. 숫자의 단계를 구분해요
후보, 재현, 작동 익스플로잇, 고유 취약점 수가 각각 무엇인지 확인해요. 후보 수를 '취약점 수'처럼 말하는 요약은 과장일 가능성이 커요.
- 3
3. 공격 조건을 확인해요
원격 공격인지 로컬 공격인지, 어떤 권한이 필요한지, 보호 기능을 켠 환경인지 봐요. 같은 버그라도 전제 조건에 따라 위험도가 완전히 달라져요.
- 4
4. 공식 보고 경로를 따라가요
리눅스 커널은 메인테이너와 [email protected]를 통한 보고, linux-cve-announce 메일링 리스트의 CVE 공지를 운영해요. 실제 패치·커밋·CVE로 이어졌는지, 배포판 보안 공지에 반영됐는지 확인해요.
- 5
5. 독립 검증 여부를 봐요
외부 연구자나 메인테이너가 결과를 확인했는지, 발표 주체 외의 매체가 원문을 근거로 교차 보도했는지 살펴요. 자체 발표뿐이라면 그 한계를 염두에 둬요.
CVE 번호가 없다고 가짜는 아니에요
리눅스 커널 CVE 문서에 따르면 커널 CVE 팀은 수정이 지원 중인 안정 커널 트리에 적용된 뒤 CVE를 자동으로 배정하고, 수정되지 않은 문제에는 자동으로 배정하지 않아요. 그래서 발표 직후에는 CVE 번호가 없는 것이 오히려 자연스러울 수 있어요. 반대로 같은 문서는 커널 코드가 워낙 커서 배정된 CVE의 상당수가 특정 시스템과는 무관할 수 있고, 적용 여부는 사용자가 판단해야 한다고 적었어요. CVE 개수만으로 위험도를 재지 말라는 뜻이에요.
리눅스 커널 보안 버그 문서는 AI 도움으로 찾은 버그를 '공개된 것'으로 취급하라고 권해요. 같은 버그가 여러 연구자에게서 동시에 보고되는 일이 잦기 때문이에요. 또 AI가 만든 보고서는 재현 코드가 동작하지 않으면 유효성을 심각하게 의심해야 한다고 적고 있어요. 이는 AI 보안 연구 결과를 읽는 독자에게도 쓸 만한 기준이에요. 재현 가능성과 수정 패치가 함께 있는지가 핵심이에요.

리눅스 권한 상승이 내 서버에 주는 의미
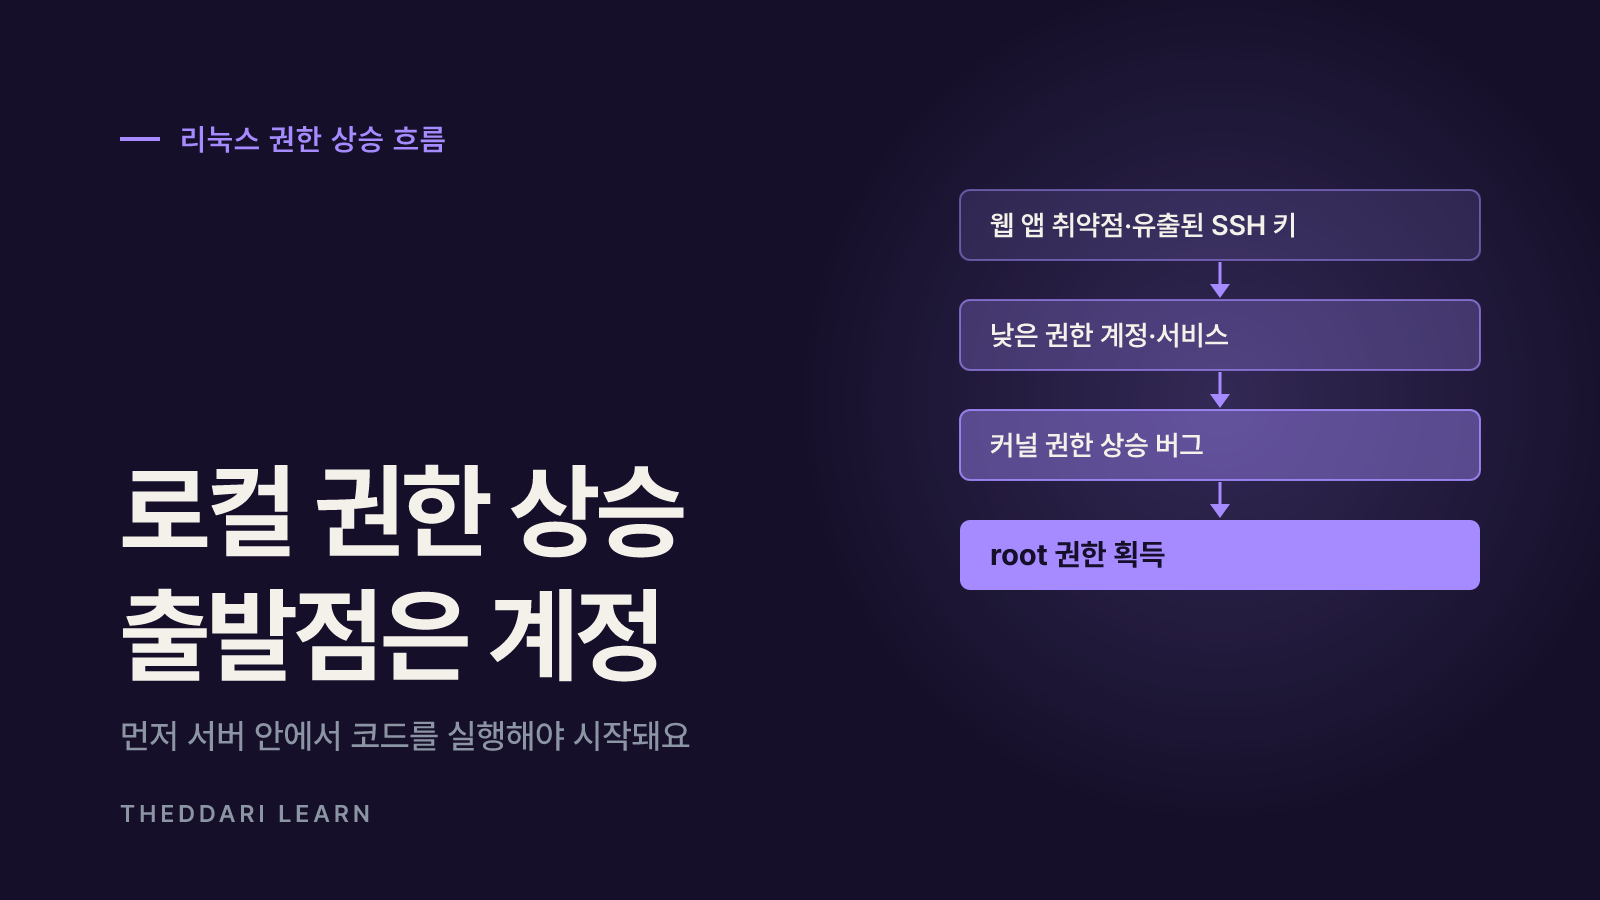
리눅스 권한 상승은 일반 사용자나 제한된 서비스 계정이 원래 받지 않은 root 권한을 얻는 것을 말해요. 이번 948개는 모두 이 유형이라, 공격자는 먼저 어떤 식으로든 서버 안에서 코드를 실행할 수 있어야 해요. 예를 들면 웹 애플리케이션 취약점으로 웹 서버 계정 권한을 얻었거나, 유출된 SSH 키로 일반 계정에 접속했거나, 공유 서버에서 정상 계정을 가진 경우예요.
OpenAI는 원 발표에서 단기·중기적으로 '최신 패치가 적용되지 않은 운영체제의 낮은 권한 계정은 자원이 충분한 공격자에게 사실상 root와 같다'고 봐야 한다고 적었어요. 이 말은 과장된 공포라기보다 방어 전제를 바꾸라는 의미로 읽는 게 좋아요. 일반 계정과 서비스 계정을 '경계선'으로 믿기보다, 그 경계가 뚫릴 수 있다고 보고 업데이트 속도와 격리 수준을 함께 높이는 거예요.
여러 사용자가 로그인하는 공유 서버
- 위험 우선순위
- 높음
- 이유
- 정상 계정 자체가 출발점이 될 수 있음
CI 러너·빌드 서버
- 위험 우선순위
- 높음
- 이유
- 외부 저장소 코드가 실행됨
고객 코드를 돌리는 호스팅·컨테이너 호스트
- 위험 우선순위
- 높음
- 이유
- 컨테이너는 보통 호스트 커널을 공유
외부에 웹 서비스를 여는 단일 용도 서버
- 위험 우선순위
- 중간
- 이유
- 웹 취약점과 결합되면 root까지 갈 수 있음
혼자 쓰는 개인 데스크톱
- 위험 우선순위
- 상대적으로 낮음
- 이유
- 다만 출처가 불분명한 프로그램 실행은 위험
LinuxSecurity.com도 이 결과가 특정 커널 빌드와 설정의 테스트 결과이며, 서버마다 코드·벤더 백포트·비활성화된 기능이 달라 개별 서버의 버그 목록으로 그대로 옮길 수 없다고 짚었어요. 또 컨테이너는 호스트 커널을 공유하는 경우가 많지만, 개별 익스플로잇이 해당 컨테이너 설정에서도 탈출에 성공하는지는 따로 따져 봐야 한다고 설명했어요.
서버 관리자가 지금 점검할 순서
948개 각각을 추적하기는 현실적으로 어려워요. 리눅스 커널 CVE 문서도 개별 수정만 골라 적용하기보다 함께 테스트된 커널 변경 전체를 받는 편이 낫다고 권해요. 아래 순서는 배포판에 상관없이 적용할 수 있는 기본 흐름이에요.
- 1
서버 목록과 실행 중인 커널을 기록해요
각 서버에서
uname -r로 현재 실행 중인 커널 버전을 확인하고 목록으로 남겨요. 패키지 관리자에 설치된 최신 커널과 실제로 부팅된 커널은 다를 수 있어요. - 2
배포판 보안 공지를 구독해요
Ubuntu, Debian, RHEL, SUSE 등 쓰고 있는 배포판의 보안 공지와 커널 업데이트 채널을 확인해요. 배포판은 업스트림 수정을 오래된 지원 커널에 백포트하므로, 버전 숫자가 낮아도 수정이 들어 있을 수 있어요.
- 3
업데이트 후 재부팅이나 라이브 패치를 적용해요
새 커널 패키지를 설치해도 재부팅 전에는 이전 커널이 계속 돌아가요. 재부팅 일정을 잡거나, 배포판이 제공하는 라이브 패치 서비스를 쓰는 경우 적용 상태를 확인해요.
- 4
로컬 접근 경로를 줄여요
불필요한 계정, 오래된 SSH 키, 공유 계정을 정리해요. 서비스는 최소 권한 계정으로 돌리고, 외부 코드가 실행되는 CI 러너나 빌드 작업은 운영 서버와 분리해요.
- 5
격리 수준을 다시 판단해요
신뢰할 수 없는 코드를 돌린다면 일반 컨테이너만으로 충분한지 검토해요. OpenAI는 피해 범위를 줄이는 방법으로 gVisor, Firecracker 같은 샌드박스·격리 기술을 언급했어요.
- 6
이상 징후를 모니터링해요
예상하지 못한 root 프로세스, 권한 변경, 커널 크래시 로그를 확인할 수 있게 감사 로그와 알림을 설정해요. 커널 크래시가 반복되면 단순 장애가 아닐 수 있어요.
인터넷에 공개된 익스플로잇 코드를 운영 서버에서 '확인용'으로 실행하지 마세요. OpenAI는 새 익스플로잇 기법의 세부를 안전상 공개하지 않았고, 출처가 불분명한 PoC는 그 자체로 악성 코드일 수 있어요. 검증이 필요하면 격리된 테스트 환경과 배포판의 공식 공지를 기준으로 해요.
개인 리눅스 사용자는 무엇을 하면 될까
집에서 쓰는 리눅스 노트북이나 라즈베리파이 같은 개인 장비도 원리는 같아요. 배포판의 자동 업데이트를 켜 두고, 커널 업데이트가 설치되면 미루지 말고 재부팅하는 습관이 가장 효과적이에요. 지원이 끝난 배포판 버전은 보안 수정이 더 이상 오지 않을 수 있으니 지원 기간을 확인해요. 리눅스 커널 CVE 문서도 Stable/LTS 팀이 지원하지 않는 커널 버전에는 CVE를 배정하지 않는다고 적고 있어요.
또 하나는 '내가 실행하는 코드'를 관리하는 거예요. 이번 공격 유형은 시스템 안에서 코드가 실행돼야 시작되므로, 출처가 불분명한 스크립트를 curl 한 줄로 바로 실행하거나 검증되지 않은 패키지·AI 에이전트에 넓은 권한을 주는 습관이 위험을 키워요. AI 코딩 도구나 에이전트를 쓴다면 별도 사용자 계정이나 샌드박스에서 돌리는 것도 방법이에요.
AI 보안 연구 소식은 하루에도 여러 건씩 나와요. 더따리 블로그 트렌드에서 관련 글이 어떻게 확산되는지 보고, 원문 확인이 필요한 주장을 골라 읽어 보세요.
정리하면, OpenAI의 948개 발표는 AI가 취약점 발견·검증·패치 작성까지 대규모로 해낼 수 있다는 근거이지만, 개별 서버의 위험은 커널 버전, 배포판 백포트, 로컬 접근 경로, 격리 수준에 따라 달라요. 숫자에 놀라기보다는 실행 중인 커널을 확인하고, 배포판 공지에 맞춰 업데이트와 재부팅을 마치고, 낮은 권한 계정과 외부 코드 실행 경로를 줄이는 것이 지금 할 수 있는 현실적인 대응이에요.
자주 묻는 질문
OpenAI가 찾은 948개 취약점의 CVE 목록을 볼 수 있나요?
내 리눅스 서버가 지금 바로 해킹될 수 있다는 뜻인가요?
컨테이너 안에서만 앱을 돌리면 안전한가요?
AI가 찾았다는 취약점 발표는 어떻게 걸러 읽어야 하나요?
출처·참고 자료
- 1OpenAI: A thousand fewer paths to root (2026-11-04)(새 탭에서 열림)openai.com
- 2The Linux Kernel documentation: CVEs(새 탭에서 열림)docs.kernel.org
- 3The Linux Kernel documentation: Security bugs(새 탭에서 열림)docs.kernel.org
- 4SecurityWeek: AI Agents Got Root on Linux via 948 Kernel Flaws in OpenAI Research(새 탭에서 열림)www.securityweek.com
- 5LinuxSecurity.com: AI Finds Hundreds of Linux Kernel Vulnerabilities(새 탭에서 열림)linuxsecurity.com
관련 글
 AI
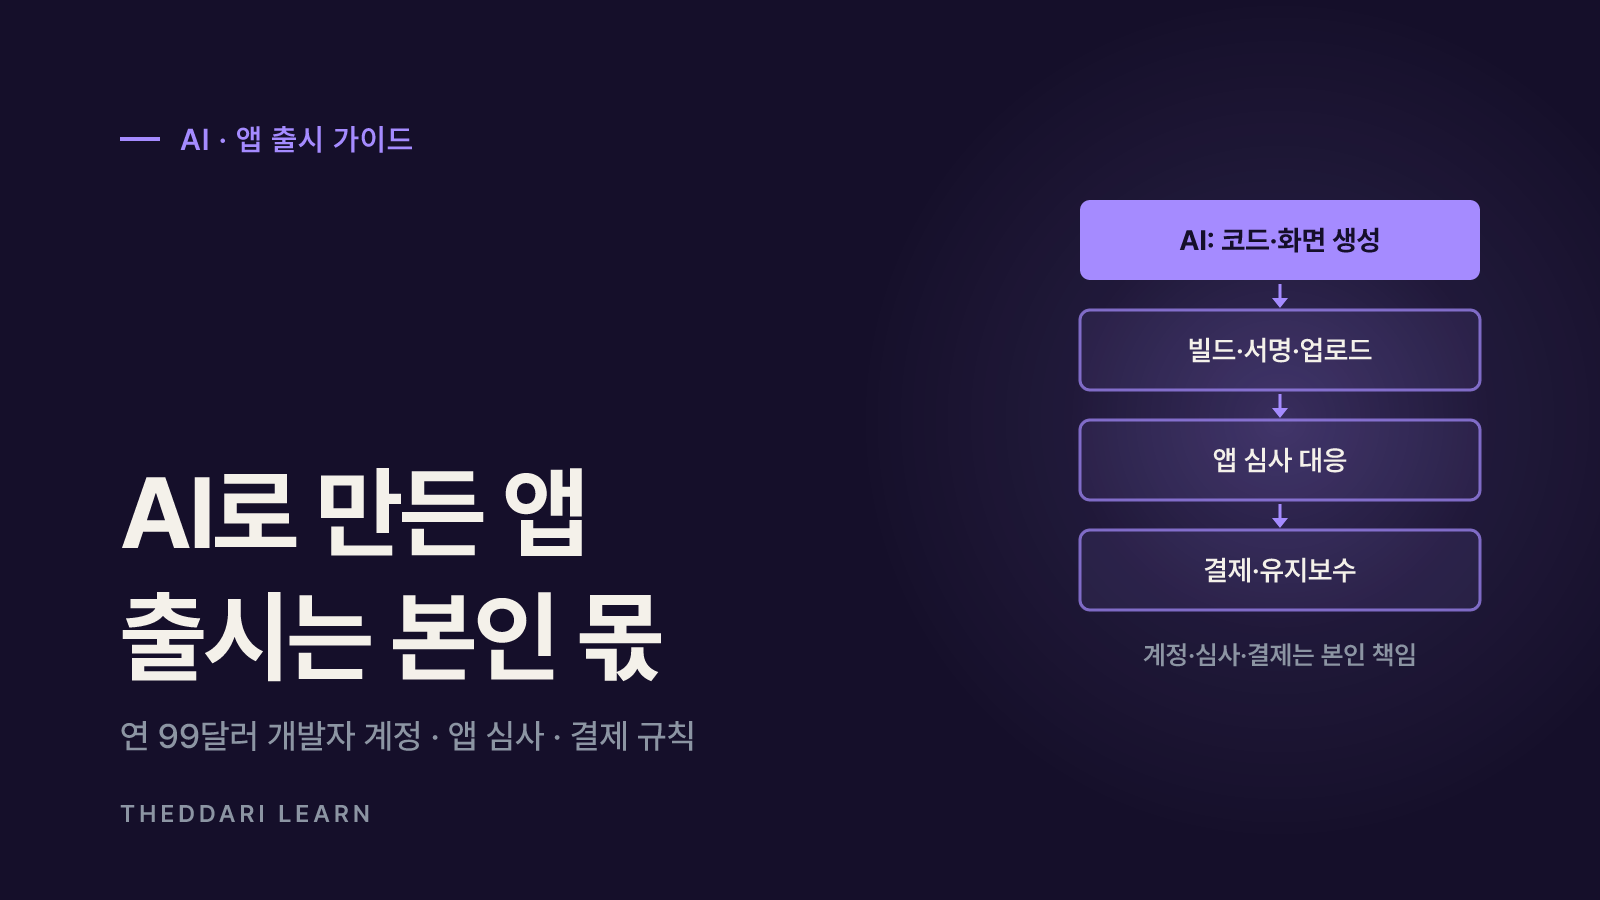
AI 앱 출시, 코딩 몰라도 될까? 개발자 계정·심사·결제 현실
AI가 코드를 써 줘도 개발자 계정, 빌드 서명, 앱 심사, 결제 방식 선택, 출시 후 유지보수는 본인 몫이에요. 애플 공식 문서로 AI 앱 출시의 실제 단계를 짚었어요.
 AI
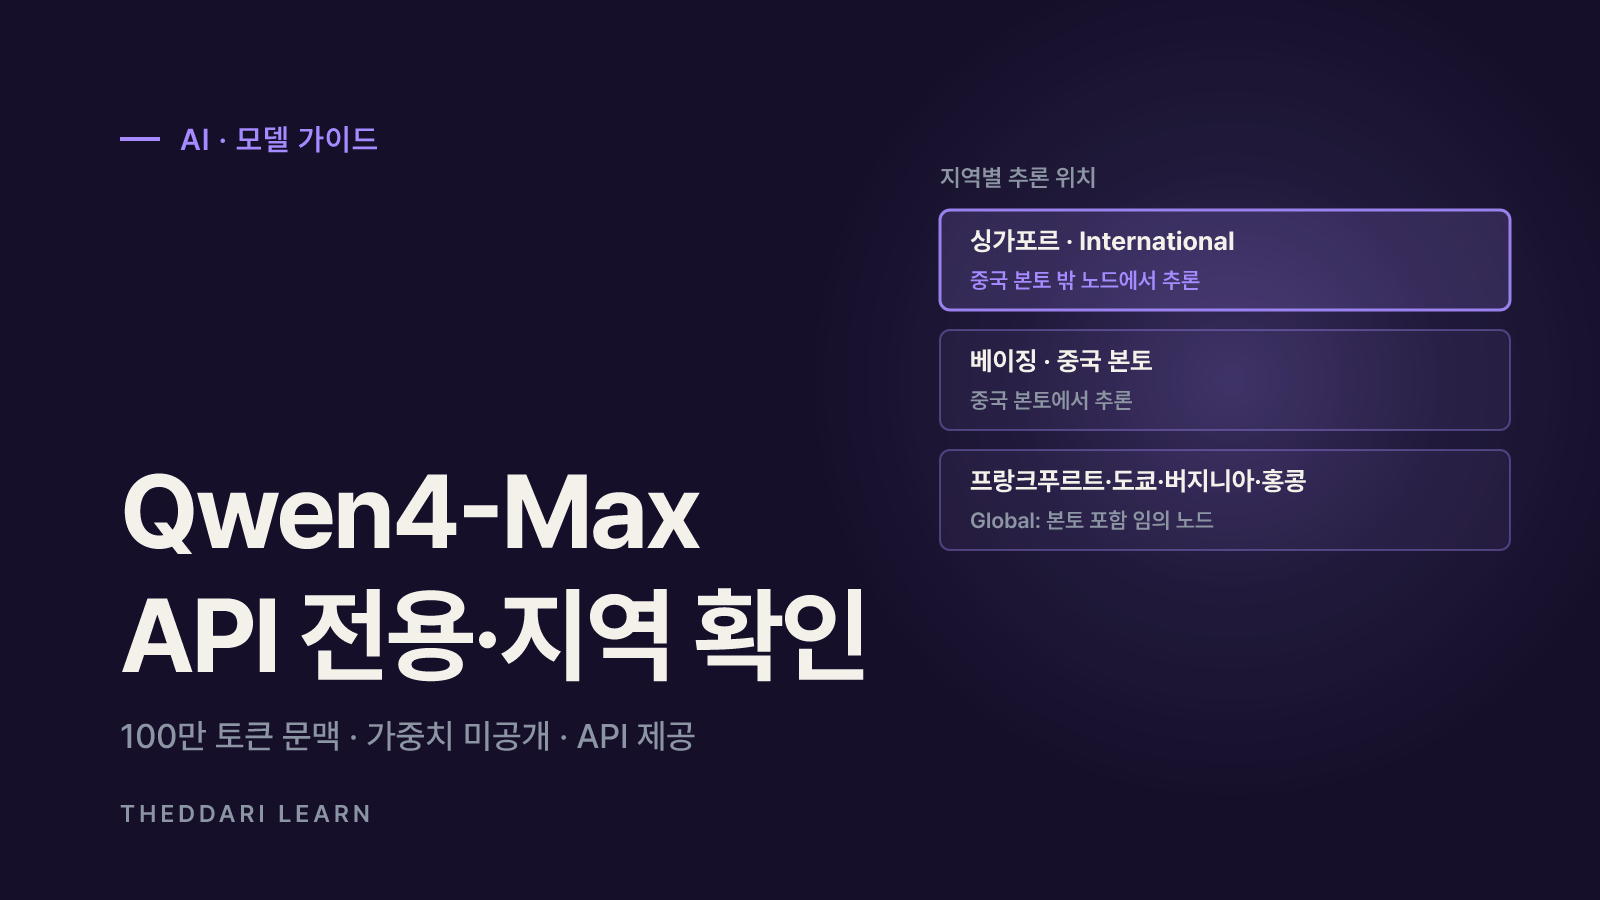
Qwen4-Max란? 알리바바 새 플래그십 모델과 API 쓰기 전 확인할 점
Qwen4-Max는 알리바바 Qwen4 세대의 첫 플래그십 모델이에요. 가중치를 내려받는 오픈 모델이 아니라 QwenCloud API와 Token Plan으로 쓰는 모델이고, 지역에 따라 요금과 추론 위치가 달라요. 쓰기 전에 확인할 점을 공식 문서 기준으로 정리했어요.
 AI
클로드 Fable 5.2·Opus 5.5·챗GPT Astra 비교: 용도별 성능과 구독 비용
Fable 5.2·Opus 5.5·GPT-6 Astra 중 무엇을 쓸지는 성능 순위보다 내 작업에 필요한 한도를 어느 요금제가 가장 싸게 주는지로 정해야 해요. 2026년 11월 공식 가격표로 API 단가, 클로드·챗GPT 구독 구조, 용도별 선택 기준을 비교했어요.